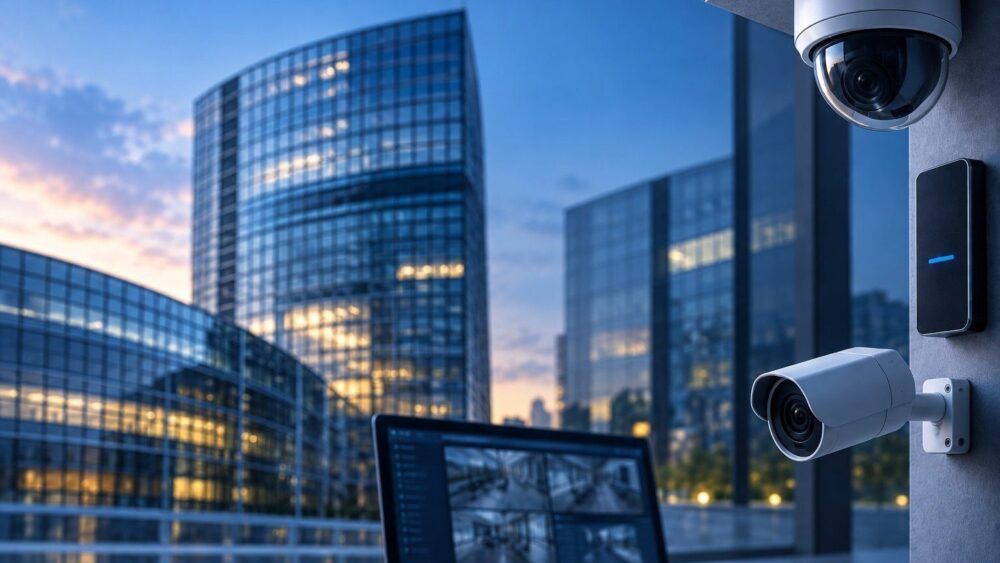
Unijny akt o cyberodporności (CRA): Nowe zasady i większa odpowiedzialność producentów technologii
Od 11 września weszły w życie nowe zasady zgłaszania podatności, które wynikają bezpośrednio z unijnego aktu o cyberodporności (Cyber Resilience Act, CRA). Regulacja ta znacząco zwiększa odpowiedzialność producentów produktów z elementami cyfrowymi, stawiając bezpieczeństwo w centrum uwagi przez cały cykl życia technologii. Zmiany te mają ogromne znaczenie nie tylko dla samych producentów, ale także dla firm, instytucji, integratorów i dystrybutorów, którzy na co dzień korzystają z urządzeń i systemów podłączonych do sieci.
Unijny akt o cyberodporności (CRA) – co się zmienia?
Unijny akt o cyberodporności wprowadza nowe standardy cyberbezpieczeństwa dla wszystkich produktów oferowanych na rynku Unii Europejskiej. Obejmują one szereg kluczowych aspektów, w tym sposób projektowania i rozwijania produktów, zarządzanie wykrytymi podatnościami, przejrzystość w zakresie cyberbezpieczeństwa oraz zapewnienie odpowiedniego wsparcia technicznego przez cały okres użytkowania rozwiązania.
W praktyce oznacza to, że przy wyborze dostawcy technologii, klienci będą musieli brać pod uwagę znacznie więcej niż tylko funkcjonalność czy cenę. Kluczowe stają się takie czynniki jak długość wsparcia, sposób reagowania na luki w zabezpieczeniach, regularność aktualizacji oraz ogólna transparentność producenta. Jak podkreśla Mathieu Chevalier, Principal Security Architect w Genetec Inc., unijny akt o cyberodporności wzmacnia wiele zasad dotyczących bezpieczeństwa już na etapie projektowania oraz zarządzania całym cyklem życia produktu, które firma Genetec promuje od lat. Przepisy CRA dają nabywcom jasną podstawę do pełnej oceny dostawców technologii oraz długoterminowej odporności cybernetycznej ich produktów.
Większa odpowiedzialność za podatności od 11 września
Jednym z najważniejszych elementów nowych regulacji są zasady dotyczące zgłaszania podatności na ataki. Zwiększają one odpowiedzialność producentów i dostawców technologii za sposób identyfikowania luk, reagowania na nie oraz informowania o zagrożeniach. W efekcie, szybkość reakcji na podatność, sposób wdrażania poprawek oraz jakość komunikacji z użytkownikami przestają być jedynie elementem dobrych praktyk. Stają się one istotnym obszarem oceny dostawcy i jego gotowości do funkcjonowania w nowych realiach regulacyjnych.
Nowe wymagania sprawiają, że ocena dostawcy technologii nie może kończyć się na funkcjonalności produktu i jego cenie. Coraz większe znaczenie ma to, co dzieje się z rozwiązaniem po wdrożeniu: jak długo jest wspierane, jak szybko producent reaguje na luki i czy potrafi jasno komunikować ryzyko.
Długie wsparcie staje się standardem
Jednym z najważniejszych kryteriów staje się długość wsparcia produktu. Organizacje powinny wiedzieć jeszcze przed zakupem, jak długo rozwiązanie będzie otrzymywało aktualizacje bezpieczeństwa, co stanie się po zakończeniu jego sprzedaży oraz jak producent będzie reagował na podatności wykryte już po wdrożeniu. Nowe przepisy zwiększają znaczenie jasno określonego okresu wsparcia i zarządzania podatnościami, co oznacza, że polityka aktualizacji może mieć coraz większy wpływ na decyzje zakupowe.
Bezpieczeństwo od etapu projektu (Security by Design)
Drugim kluczowym obszarem jest sposób, w jaki producent podchodzi do bezpieczeństwa jeszcze zanim produkt trafi na rynek. CRA wzmacnia zasadę „security by design”, zgodnie z którą mechanizmy ochronne powinny być częścią procesu projektowania, rozwoju i testowania rozwiązania. Dla klientów oznacza to potrzebę sprawdzenia, czy cyberbezpieczeństwo jest wpisane w architekturę produktu, czy pojawia się dopiero jako reakcja na wykryte problemy.
Szybkość reakcji na podatności miernikiem wiarygodności
Sam fakt wykrycia luki nie przesądza o jakości produktu. Coraz ważniejsze będzie to, co producent zrobi dalej. Liczyć się będzie tempo analizy zagrożenia, sposób oceny jego ryzyka, szybkość przygotowania poprawki oraz to, czy użytkownicy zostaną o problemie poinformowani w jasny i odpowiedzialny sposób. Przejrzysty proces zarządzania podatnościami może stać się jednym z najważniejszych wskaźników dojrzałości dostawcy.
Transparentność zyskuje na wartości
Wraz ze wzrostem wymagań regulacyjnych rośnie znaczenie otwartej komunikacji o cyberbezpieczeństwie. Dostawcy, którzy jasno opisują swoje procedury testowania, publikują informacje o podatnościach, komunikują dostępność poprawek i udostępniają zalecenia dotyczące bezpiecznej konfiguracji, dają klientom większą możliwość rzeczywistej oceny ryzyka. Dla organizacji kupujących technologie oznacza to, że deklaracje dotyczące bezpieczeństwa powinny być coraz częściej poparte konkretnymi procesami, dokumentacją i dowodami.
Producent jako długoterminowy partner
CRA dodatkowo wzmacnia znaczenie długoterminowej relacji z dostawcą. Bezpieczeństwo systemu nie kończy się bowiem w momencie instalacji. Znaczenie ma to, jak producent zarządza produktem przez kolejne lata: czy regularnie dostarcza aktualizacje, jak komunikuje koniec wsparcia, w jaki sposób reaguje na nowe zagrożenia i czy jest w stanie wykazać zgodność swoich procesów z wymaganiami dotyczącymi cyberbezpieczeństwa.
W efekcie decyzja zakupowa coraz częściej będzie oznaczała ocenę nie tylko samej technologii, ale również zdolności dostawcy do utrzymania jej bezpieczeństwa przez cały okres użytkowania. Jak podsumowuje Mathieu Chevalier z Genetec Inc., organizacje najlepiej przygotowane do radzenia sobie z przyszłymi zagrożeniami cybernetycznymi traktują cyberbezpieczeństwo jako długoterminowe partnerstwo, a nie jednorazową decyzję zakupową. CRA wzmacnia takie podejście, ustanawiając wspólne oczekiwania dotyczące przejrzystości, uporządkowanego zarządzania podatnościami oraz długoterminowego wsparcia produktów. Korzystają na tym zarówno producenci i integratorzy, jak i organizacje, które polegają na połączonych systemach bezpieczeństwa fizycznego.
Źródło: informacja prasowa / Genetec

Tech-Room poleca
- Test Huawei Watch GT 7 Pro: Surowce z łodzi podwodnej i promu kosmicznego, wygoda i tygodnie bez ładowania
- Stylowy monitor dla twórców i wymagających użytkowników – recenzja Lenovo Yoga Pro 27UD-10

- Test ECOVACS WINBOT mini 2. Czyste okna bez wysiłku?
- Bez kabli, bez kompromisów? Recenzja Genesis Thor 430 TKL Wireless
- Niedroga droga do bezprzewodowego grania – recenzja Genesis Zircon 880