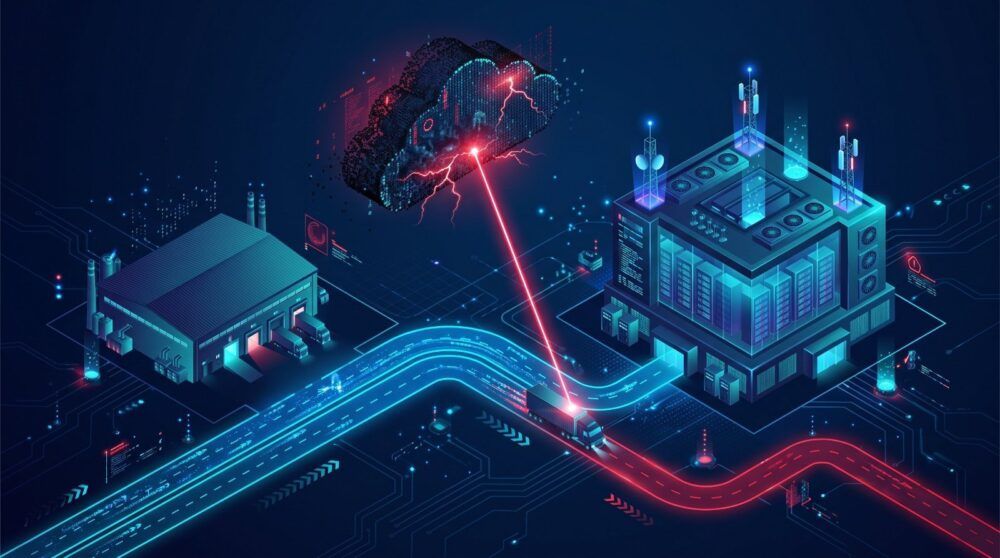
Centra danych w Polsce: cyberatak i kradzież fizyczna to jedno. Jak chronić sprzęt wart miliony?
W Polsce trwa prawdziwy boom na centra danych, a inwestycje w infrastrukturę sięgają miliardów złotych. Niestety, wraz z rozwojem tego sektora rośnie również ryzyko kradzieży niezwykle wartościowego sprzętu. Okazuje się, że cyberprzestępcy coraz częściej łączą cyberataki z fizycznym przejęciem transportu, co stawia nowe wyzwania przed firmami logistycznymi i operatorami centrów danych. Bezpieczeństwo techniczne zaczyna się już od e-maila, a nie dopiero na bramie obiektu.
Kradzieże ładunków: mniej, ale za to drożej
Dane firmy Verisk CargoNet jasno pokazują niepokojący trend. Chociaż liczba zgłoszonych kradzieży ładunków spadła o 26 procent rok do roku, to wartość skradzionych towarów wzrosła ponad dwukrotnie. Przestępcy działają rzadziej, ale ich celem stają się znacznie cenniejsze przesyłki. Szczególnie atrakcyjny jest sprzęt sieciowy i serwerowy klasy korporacyjnej, a liczba kradzieży transportów zawierających komponenty dla centrów danych znacznie wzrosła.
W maju kalifornijskie służby odzyskały transport systemu chłodzenia o wartości około 4 milionów dolarów. Miesiąc później, w czerwcu, policja znalazła osiem palet przełączników dla Meta, wartych około 550 tysięcy dolarów. W obu przypadkach przesyłki zniknęły w drodze, bez żadnych incydentów. To pokazuje, że przestępcy nie muszą atakować samego obiektu – wystarczy, że przejmą transport.
Polska na celowniku: miliardy w infrastrukturę, a co z bezpieczeństwem?
Według PMR Market Experts, w Polsce planowanych jest ponad 20 projektów budowy lub rozbudowy centrów danych. Skumulowana wartość inwestycji z lat 2019–2025 to około 5 miliardów złotych. Przykładem jest Polcom, który planuje budowę Data Center 3 w Skawinie o mocy do 40 MW, oraz kampus w Koninie z mocą IT do 100 MW. Do tych obiektów trafi sprzęt identyczny z tym, na który polują przestępcy w Stanach Zjednoczonych.
Każdy komponent musi bezpiecznie dotrzeć do serwerowni. Dla polskich firm transportowych to nowy rodzaj ładunku – niezwykle wartościowy i bardzo atrakcyjny dla zorganizowanych grup przestępczych. Jak więc się na to przygotować?
Cyberbezpieczeństwo to za mało: połączenie cyberataku z kradzieżą fizyczną
Tradycyjne podejście do bezpieczeństwa, które dzieli świat na cybernetyczny i techniczny, przestaje być skuteczne. Transport sprzętu do centrów danych doskonale ilustruje, jak ta granica zanika. Kradzież zaczyna się w chmurze, na przykład poprzez przejęcie konta e-mail, a kończy się fizycznym przejęciem serwerów wartych miliony złotych.
Jakub Kozak, Sales Area Director ECE w Genetec, podkreśla: „Wiele firm skupia się na ochronie sieci i danych, ale zapomina, że przestępcy nie muszą się włamywać do systemu. Mogą przejąć cały proces logistyczny, zanim sprzęt dotrze do siedziby. Incydenty tego rodzaju mają jedną wspólną cechę: mogą być zaplanowane bez widoku na cel fizyczny. Osoba przejmująca dostęp do konta transportowej firmy nie musi znać ani magazynu, ani trasy. Wystarczy wiedzieć, kiedy i co się rusza”.
Identyfikacja zamiast tradycyjnych zabezpieczeń
W obliczu tych zagrożeń tradycyjne zabezpieczenia techniczne, takie jak ogrodzenia, ochrona czy kamery, stają się niewystarczające. Kradzież może zaplanować osoba, która nigdy nie widziała obiektu. Rzeczywista ochrona musi obejmować cały proces – od złożenia zamówienia, przez weryfikację przewoźnika, aż po śledzenie ładunku w czasie rzeczywistym. Systemy powinny stale potwierdzać prawidłowość zamówienia, a nie tylko sprawdzać je na początkowym etapie.
System powinien odpowiadać na kluczowe pytania: Kto naprawdę zamówił transport? Czy to ten sam kierowca? Czy numer referencyjny zgadza się z ładunkiem? Dla operatorów logistyki oznacza to konieczność wprowadzenia nowych procedur. Z kolei firmy planujące centra danych muszą myśleć o bezpieczeństwie już na etapie projektu.
„Po wybudowaniu obiektu wprowadzenie zmian w bezpieczeństwie technicznym wymaga kosztownej i czasochłonnej przebudowy. Dlatego systemy weryfikacji tożsamości, strefy dostępu, trasy kontroli – wszystko to trzeba zaprojektować od początku, na etapie planowania infrastruktury” – dodaje Jakub Kozak.
Kluczowe decyzje na etapie projektowania
Budowa centrum danych trwa od 18 miesięcy do trzech lat. Decyzje dotyczące podziału na strefy, punktów kontroli i systemów weryfikacji powinny zapaść już teraz. Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa wymaga bezpieczeństwa technicznego, ale to tylko minimum. Operatorzy przygotowujący się do uruchomienia tych obiektów muszą zrozumieć, że planując transport sprzętu za miliardy złotych, cyberatak i kradzież fizyczna to jedno i to samo. Przestępcy już znają odpowiedzi na te pytania, a firmy muszą być o krok przed nimi.
Źródło: informacja prasowa / monday group

Tech-Room poleca
- Recenzja HUAWEI WATCH 6 – klasa premium bez kompromisów?
- Słuchawki Sony WH-1000XM4C – recenzja
- Test Huawei Pura 90s Pro Max. Fotograficzna ekstraklasa
- Test HUAWEI WATCH D3. Ciśnieniomierz zamknięty w zegarku
- Test odkurzacza pionowego Shark PowerDetect Speed Luxe
- Recenzja Baseus Inspire XH1 – Sound by Bose, Dolby Audio i 100 godzin pracy
- Recenzja KRUPS Sensation Elite EA918G – 30 receptur, Cold Brew i kawa na wiele sposobów
- Recenzja Lenovo 800 Self-Charging Bluetooth Keyboard – klawiatura dla osób mobilnych
- Recenzja Genesis Pallad 570 – jeden plecak, wiele zastosowań
- Ten powerbank po prostu przyklejasz do telefonu – recenzja Baseus PicoGo AM52