Centrum danych może stanąć bez cyberataku. Błąd serwisanta to realne ryzyko w dobie NIS2
Awaria systemu, nieuprawnione wejście do serwerowni czy zwykły błąd zewnętrznego serwisanta mogą zagrozić ciągłości działania centrum danych równie skutecznie, co zaawansowany cyberatak. Wraz z rosnącym znaczeniem infrastruktury cyfrowej, wymagania dotyczące jej fizycznej i technicznej ochrony stają się coraz bardziej rygorystyczne. W Polsce kluczowym impulsem do zmian jest dyrektywa NIS2, która od kwietnia 2026 roku nakłada na operatorów nowe obowiązki w zakresie zarządzania ryzykiem i raportowania incydentów.
NIS2 to nie tylko ochrona przed hakerami
Unijna dyrektywa NIS2, wdrożona do polskiego porządku prawnego poprzez nowelizację ustawy o Krajowym Systemie Cyberbezpieczeństwa w kwietniu 2026 roku, znacząco rozszerza definicję bezpieczeństwa. Choć kojarzy się głównie z odpieraniem ataków w sieci, jej przepisy oraz rozporządzenie wykonawcze UE 2024/2690 kładą duży nacisk na ochronę techniczną i środowiskową. Podmioty objęte regulacją, w tym dostawcy usług centrów danych, mają czas do 3 kwietnia 2027 roku na pełne dostosowanie się do nowych wymogów.
W praktyce oznacza to konieczność zabezpieczenia pomieszczeń przed nieuprawnionym dostępem, monitorowanie zagrożeń fizycznych oraz ograniczanie skutków zakłóceń zasilania. Bezpieczeństwo serwerowni przestało być traktowane jako odrębna dziedzina – stało się integralną częścią zarządzania ryzykiem systemów informacyjnych. Operatorzy muszą teraz nie tylko wdrażać zabezpieczenia, ale też potrafić udokumentować każdą procedurę i zweryfikować bezpieczeństwo swoich dostawców.
Rozproszone systemy utrudniają reakcję
Współczesne obiekty typu data center korzystają z dziesiątek rozwiązań: monitoringu wizyjnego, kontroli dostępu, systemów zarządzania budynkiem (BMS) oraz sieci czujników środowiskowych. Problem pojawia się w momencie wystąpienia incydentu. Jeśli operator musi przełączać się między wieloma aplikacjami, aby zweryfikować alarm, czas reakcji drastycznie rośnie. Rozwiązaniem tego problemu jest integracja danych w ramach jednej platformy, takiej jak Genetec Security Center.
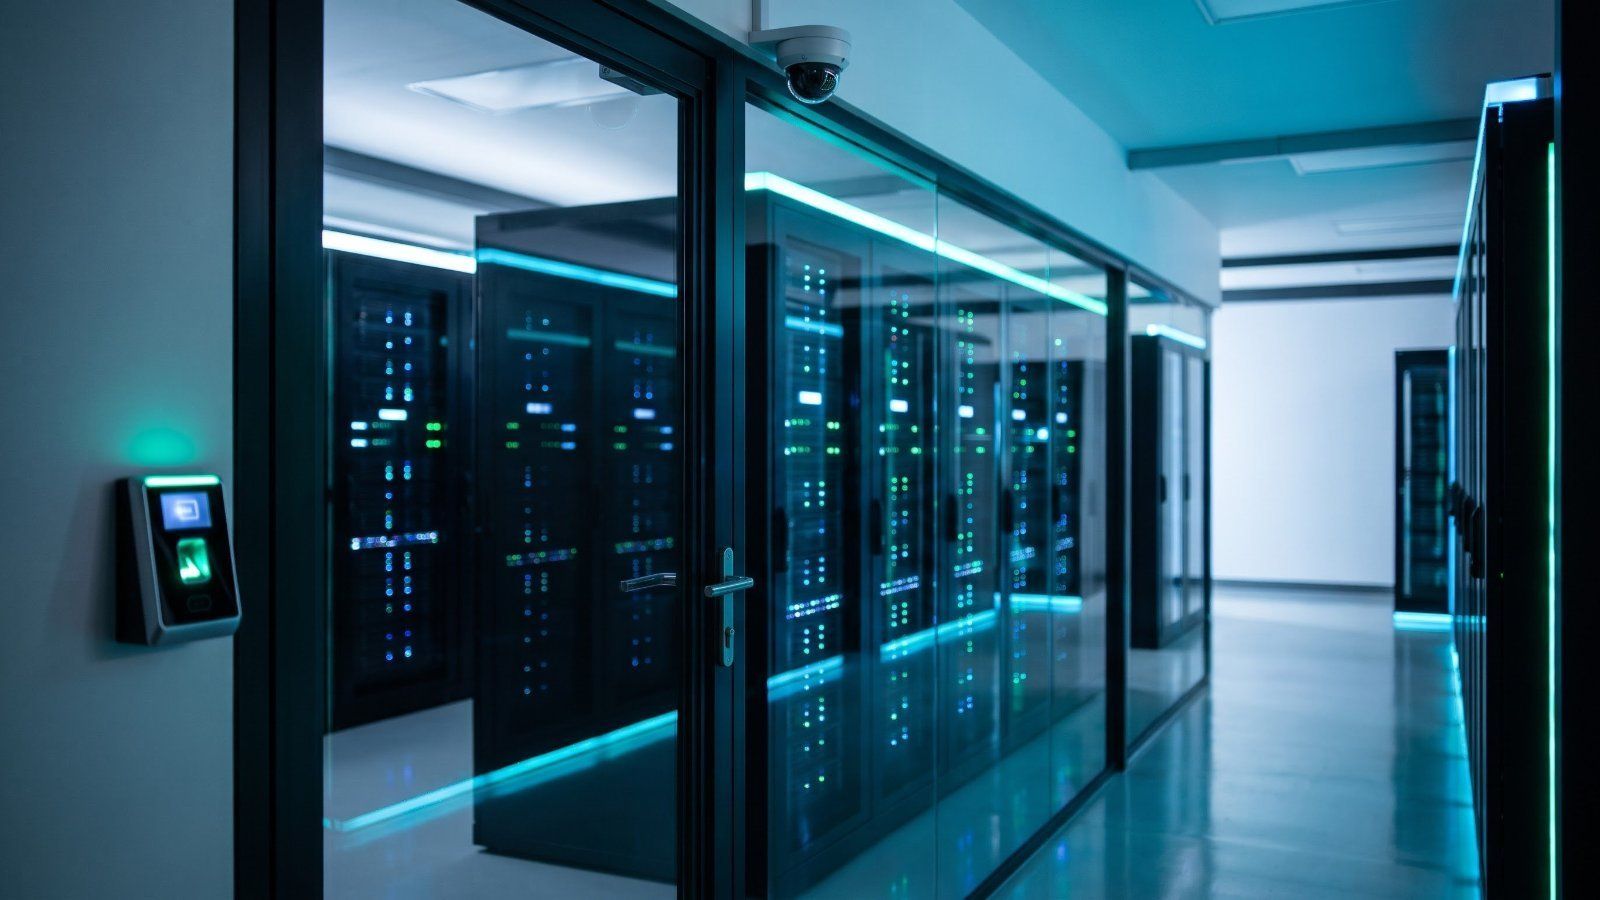
Łączenie obrazu z kamer z systemem kontroli dostępu pozwala na natychmiastową weryfikację kontekstu zdarzenia. Sam komunikat o użyciu nieautoryzowanej karty mówi niewiele, ale zestawiony z nagraniem wideo pozwala szybko ocenić, czy mamy do czynienia z pomyłką pracownika, czy próbą włamania. Szczególnym wyzwaniem jest nadzór nad zewnętrznymi dostawcami. Serwisanci powinni otrzymywać uprawnienia wyłącznie do konkretnych stref i tylko na czas niezbędny do wykonania prac, a każdy ich ruch musi być rejestrowany.
Procedury w praktyce na przykładzie Vantage Data Centers
Skuteczność zintegrowanego podejścia potwierdzają wdrożenia w obiektach o najwyższym rygorze bezpieczeństwa. W Vantage Data Centers system Security Center służy do wspólnego nadzorowania monitoringu, kontroli dostępu i interkomów, a także integruje się z systemem zarządzania kluczami.
Kluczowym elementem wspierającym zgodność z NIS2 jest moduł Genetec Mission Control. System ten automatycznie prowadzi personel przez predefiniowane procedury reagowania w przypadku wystąpienia konkretnych incydentów. Dzięki temu każda reakcja jest spójna, a raporty z przebiegu zdarzeń generowane są automatycznie, co ułatwia późniejsze rozliczanie działań przed organami nadzorczymi.
Sztuczna inteligencja pod nadzorem człowieka
W obliczu ogromnej ilości danych generowanych przez systemy bezpieczeństwa, operatorzy coraz chętniej sięgają po algorytmy AI. Sztuczna inteligencja potrafi wykrywać nietypowe zachowania i odfiltrowywać fałszywe alarmy, pozwalając pracownikom skupić się na realnych zagrożeniach. Eksperci podkreślają jednak, że wdrożenie AI musi opierać się na jasnych zasadach: organizacja musi wiedzieć, na jakich danych operuje algorytm, a ostateczna decyzja o podjęciu interwencji zawsze powinna należeć do człowieka.
Odporność centrum danych w dobie nowych przepisów nie polega na stworzeniu twierdzy nie do zdobycia, lecz na zbudowaniu systemu, który potrafi szybko rozpoznać zakłócenie, skutecznie na nie zareagować i utrzymać ciągłość usług bez utraty kontroli nad infrastrukturą.
Źródło: informacja prasowa / Genetec

Tech-Room poleca
- Odkurzacz Tefal X-Force Flex 16.60 – Recenzja
- Kamery TP-Link Tapo: C615G KIT, C615F KIT i C645D KIT – Porównanie
- TEFAL Freezi – domowa lodziarnia na wyciągnięcie ręki. Czy warto mieć ją w swojej kuchni?
- Test Soundcore R60i (P31i): bezkonkurencyjny król opłacalności z LDAC i ANC
- Najlepsza ładowarka dla ajfoniarza? Test Anker Nano 45W Smart Display
- Recenzja Blackview DCM6 – mobilne monitory do pracy i rozrywki. Czy warto?
- Kino, które mieści się na półce. 7 powodów, dla których Optoma Photon Beam PK52 zmieni wasze wieczory
- Recenzja GENESIS Arsen 502BT – czas zdjąć słuchawki i włączyć głośniki!
- Recenzja Tefal Clean It Hot & Cold – ciepła woda w walce z zabrudzeniami
- Gamingowy charakter w uniwersalnym wydaniu – recenzja GENESIS Nitro 570