Liczba agentów AI w firmach wzrosła 15-krotnie, ale tylko 21 proc. organizacji potrafi je kontrolować
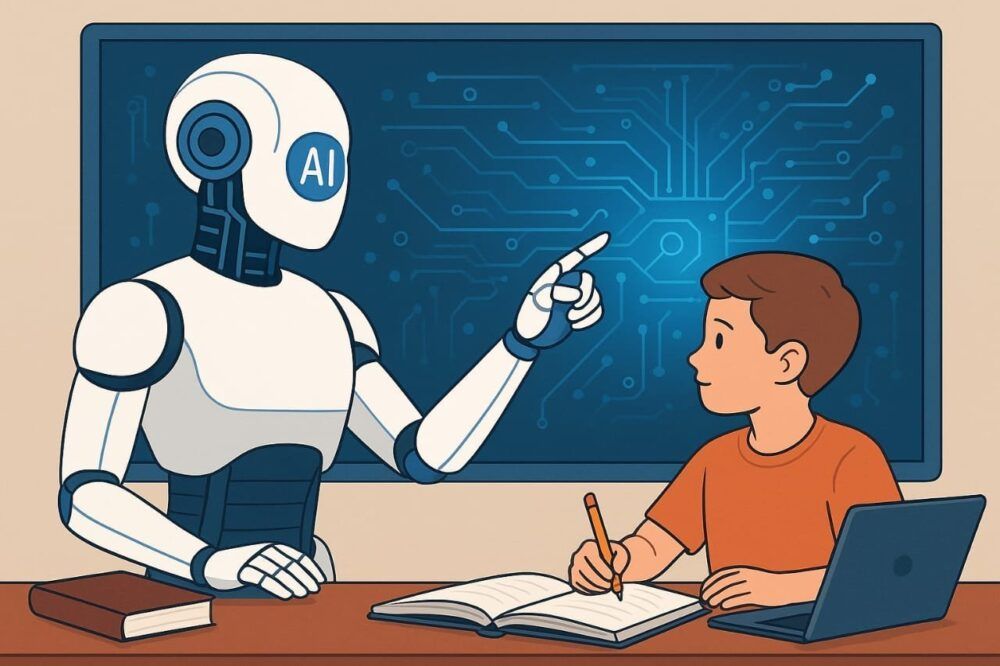
Wdrażanie autonomicznych agentów sztucznej inteligencji w przedsiębiorstwach osiągnęło niespotykane dotąd tempo, jednak proces ten odbywa się bez odpowiedniego nadzoru ze strony działów IT. Z raportu Microsoft Work Trend Index 2026 wynika, że liczba aktywnych agentów AI w środowisku Microsoft 365 wzrosła w ciągu ostatniego roku aż 15-krotnie, a w dużych korporacjach wskaźnik ten jest nawet 18-krotnie wyższy. Zderza się to z niepokojącymi danymi z badania Deloitte, według których zaledwie 21 proc. organizacji posiada dojrzały model zarządzania ryzykiem związanym z tego typu narzędziami.
Agenci AI odchodzą od schematu znanego z prostych chatbotów, które służyły głównie do generowania tekstów czy podsumowywania dokumentów. Nowa generacja narzędzi samodzielnie wykonuje złożone, wieloetapowe operacje biznesowe. Systemy te logują się do firmowych aplikacji, przetwarzają wrażliwe dane i wywołują procesy bez ciągłego nadzoru ze strony człowieka. Przykładowo cyfrowy asystent wspierający dział sprzedaży potrafi autonomicznie pobrać rekordy z systemu CRM, sprawdzić historię transakcji, zaktualizować profil klienta oraz zlecić wystawienie faktury w module finansowym.
Zbytnie uprawnienia i ryzyko ataku prompt injection
Zwiększona autonomia cyfrowych pracowników stwarza jednak realne zagrożenia dla infrastruktury IT. Jednym z głównych problemów wskazywanych przez ekspertów jest przyznawanie agentom AI zbyt szerokich uprawnień systemowych. Często korzystają oni z kont użytkowników posiadających dostęp do zasobów, które nie są niezbędne do wykonania danego zadania.
W efekcie agent odpowiedzialny za weryfikację statusu płatności może posiadać uprawnienia pozwalające na zmianę numeru konta bankowego kontrahenta. Taka sytuacja otwarła drzwi do groźnych incydentów, które nie muszą wynikać z celowego działania pracownika. Wystarczy błędna interpretacja polecenia przez model lub złośliwa instrukcja przemycona w przetwarzanym pliku PDF bądź wiadomości e-mail, czyli tak zwany atak prompt injection.
W kwestii ograniczania tego ryzyka wypowiada się przedstawiciel branży cyberbezpieczeństwa:
„Największym wyzwaniem nie jest sama autonomia agenta AI, ale zakres operacji, które może przeprowadzić. Jeśli potrzebuje jedynie odczytu danych, nie powinien mieć możliwości ich modyfikowania. W przypadku agentów należy stosować zasady znane z zarządzania dostępem uprzywilejowanym: ograniczać uprawnienia do niezbędnego minimum, kontrolować wykonywane działania i regularnie weryfikować przyznany dostęp.” – mówi Jakub Wieczorek, Architekt Systemów AI w Fudo Security.
Zjawisko Shadow AI i brak nadzoru nad tożsamością cyfrową
Kolejną barierą w utrzymaniu bezpieczeństwa jest zjawisko określane jako shadow AI. Pracownicy poszczególnych działów tworzą własnych agentów przy użyciu narzędzi low-code/no-code, łączą ich z wewnętrznymi bazami danych i przyznają dostęp do kluczowych aplikacji z pominięciem procedur bezpieczeństwa i akceptacji ze strony zespołu IT.
Brak centralnego rejestru takich rozwiązań sprawia, że firmy tracą kontrolę nad liczbą działających botów oraz przypisanymi do nich tożsamościami cyfrowymi. Problem narasta po zakończeniu krótkoterminowych projektów. Jeśli wygenerowane na ich potrzeby tokeny dostępowe oraz konta integracyjne pozostaną aktywne, w infrastrukturze powstają martwe ciągi dostępowe, które mogą zostać wykorzystane przez cyberprzestępców.
Wskazówki dotyczące kontroli nad cyfrowymi pracownikami przedstawia eksperci z zakresu systemów PAM:
„Wraz z rosnącą liczbą agentów AI firmy muszą mieć pełną wiedzę o tym, które z nich korzystają z firmowych systemów, kto odpowiada za ich działanie i jakie operacje wykonują. Bez takiej przejrzystości rozwój automatyzacji może szybko wyprzedzić możliwości jej kontrolowania. Nie oznacza to konieczności tworzenia zupełnie nowych mechanizmów bezpieczeństwa. Agentów AI można objąć zasadami stosowanymi w zarządzaniu dostępem uprzywilejowanym, takimi jak przyznawanie dostępu wyłącznie na czas realizacji zadania, rejestrowanie sesji czy możliwość natychmiastowego odebrania uprawnień.” – podsumowuje Jakub Wieczorek z Fudo Security.
Skala zjawiska wykazana w badaniach Microsoftu i Deloitte wyraźnie wskazuje, że zarządzanie tożsamościami cyfrowymi oraz stały audyt działań wykonywanych przez algorytmy stają się kluczowym elementem ochrony zasobów cyfrowych we współczesnych przedsiębiorstwach.
Źródło: informacja prasowa / Fudo Security

Tech-Room poleca
- Test Soundcore R60i (P31i): bezkonkurencyjny król opłacalności z LDAC i ANC
- Najlepsza ładowarka dla ajfoniarza? Test Anker Nano 45W Smart Display
- Recenzja Blackview DCM6 – mobilne monitory do pracy i rozrywki. Czy warto?
- Kino, które mieści się na półce. 7 powodów, dla których Optoma Photon Beam PK52 zmieni wasze wieczory
- Recenzja GENESIS Arsen 502BT – czas zdjąć słuchawki i włączyć głośniki!
- Recenzja Tefal Clean It Hot & Cold – ciepła woda w walce z zabrudzeniami
- Gamingowy charakter w uniwersalnym wydaniu – recenzja GENESIS Nitro 570
- Test Acer Chromebook 315: Po co płacić za ciężki system, skoro i tak żyjemy w przeglądarce
- Recenzja HUAWEI WATCH 6 – klasa premium bez kompromisów?
- Słuchawki Sony WH-1000XM4C – recenzja