Polska liderem statystyk ransomware. Hakerzy wykorzystują AI do ataków
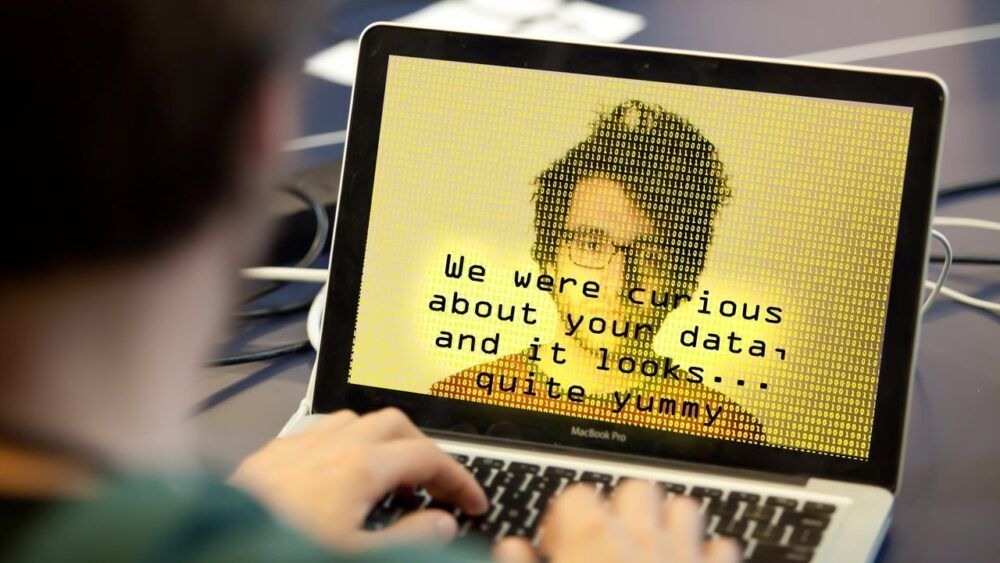
Polska wyrosła na głównego cyfrowego celu dla cyberprzestępców i stała się światowym liderem pod względem udziału w wykrytych atakach ransomware. Z opublikowanych raportów wynika, że w pierwszej połowie 2025 roku nadwiślańskie firmy i instytucje odpowiadały za aż 6 proc. globalnych incydentów tego typu, wyprzedzając największe potęgi gospodarcze. Głównym motorem napędowym tego zjawiska stało się masowe wykorzystywanie sztucznej inteligencji przez hakerów, podczas gdy polskie przedsiębiorstwa wciąż ociągają się z wdrażaniem zautomatyzowanej ochrony.
Polska liderem ransomware w globalnych statystykach
Żaden kraj z grupy G7 ani żaden z europejskich liderów cyfrowej gospodarki nie znalazł się w pierwszej połowie 2025 roku wyżej w zestawieniu celów ataków szyfrujących niż Polska. Z danych zawartych w raporcie ESET Threat Report H1 2025 wynika jednoznacznie, że ataki wymierzone w polskie organizacje stanowiły dokładnie 6 proc. wszystkich wykrytych incydentów ransomware na świecie. W kolejnych miesiącach sytuacja wcale nie uległa poprawie, a nasz kraj stale utrzymywał się w ścisłej światowej czołówce. Dane te pokazują, że polski biznes zmaga się z ciągłą i skmasowaną ekspozycją na jedno z najdroższych w skutkach zagrożeń cybernetycznych.
Równolegle dochodzi do głębokiej transformacji samych metod działania przestępców. Osoby stojące za atakami coraz chętniej wdrażają generatywną sztuczną inteligencję, co pozwala im drastycznie przyspieszyć procesy, które wcześniej wymagały wielu tygodni pracy, specjalistycznej wiedzy oraz znacznych nakładów finansowych.
Jak zauważa Adam Pastuszka, Business Development Manager w firmie Polcom, kluczowym czynnikiem staje się obecnie czas reakcji:
– Skala zagrożeń jest dziś tylko częścią problemu. Drugą jest tempo. Automatyzacja i AI pozwalają atakującym działać szybciej, prowadzić wiele kampanii równolegle i skracać czas między znalezieniem podatności a jej wykorzystaniem. Z punktu widzenia firmy kluczowe staje się więc nie tylko to, czy posiada zabezpieczenia, ale jak szybko potrafi wykryć zagrożenie, zareagować i ograniczyć jego wpływ na biznes.
Sztuczna inteligencja skraca czas ataku do minimum
Algorytmy AI pomagają przestępcom na niemal każdym etapie przygotowania operacji. Wykorzystuje się je do generowania wiarygodnych wiadomości phishingowych, automatycznego przeczesywania sieci w poszukiwaniu luk w oprogramowaniu, pisania złośliwego kodu czy zarządzania infrastrukturą po cichym włamaniu do wewnętrznej sieci przedsiębiorstwa. Analitycy z IBM X-Force zwracają uwagę na zjawisko ciągłego obniżania bariery wejścia do przestępczego świata. Wszystko za sprawą gotowych narzędzi i usług opartych na AI, które są oferowane w modelu abonamentowym w podziemnych forach.
Przełomowym punktem w ewolucji zagrożeń okazało się wykrycie przez eksperta z firmy ESET rozwiązania o nazwie PromptLock. Był to pierwszy zarejestrowany przypadek ransomware wykorzystującego generatywną AI do automatycznego tworzenia złośliwych skryptów w czasie rzeczywistym. Choć sam projekt pełnił funkcję dowodu koncepcji (proof of concept), udowodnił, że modele językowe mogą w pełni zastąpić człowieka w wykonywaniu skomplikowanych i powtarzalnych zadań programistycznych podczas ataku.
Lawinowy wzrost incydentów w Polsce
Krajowe statystyki w pełni potwierdzają powagę sytuacji. Według oficjalnych danych w 2025 roku zespół CERT Polska zarejestrował aż 261 tys. unikalnych incydentów bezpieczeństwa. Oznacza to ogromny skok o 152 proc. w porównaniu do roku poprzedniego. Zwiększona wykrywalność wynika w pewnym stopniu z rozbudowy własnych narzędzi analitycznych przez polskie służby, które starają się neutralizować infrastrukturę wroga przed jej użyciem, jednak sama liczba zdarzeń wymagających interwencji rośnie w zastraszającym tempie.
Sytuacja sprawia, że odporność na cyberataki staje się bezpośrednim elementem ryzyka biznesowego. Przestoje spowodowane zaszyfrowaniem baz danych bezpośrednio przekładają się na straty finansowe i paraliż operacyjny.
Biznes chętnie wdrożył AI, ale zapomniał o bezpieczeństwie
Wprowadzanie nowinek technologicznych po stronie obrońców wygląda znacznie mniej optymistycznie. Z raportu opublikowanego przez Polcom pod tytułem „Architekci cyfrowej transformacji: suwerenność cyfrowa, chmura i AI” wyłania się spora dysproporcja. Podczas gdy polskie przedsiębiorstwa chętnie integrują sztuczną inteligencję ze swoimi głównymi procesami biznesowymi, to w kwestii ochrony infrastruktury wykazują dużą opieszałość.
Z przeprowadzonego badania wynikają konkretne statystyki opisujące dojrzałość technologiczną krajowych firm:
- 57 proc. badanych organizacji wykorzystuje już sztuczną inteligencję w codziennej działalności produkcyjnej,
- 23 proc. firm dysponuje rozwiązaniami AI wdrożonymi w skali całego przedsiębiorstwa lub wpisało AI do swojej oficjalnej strategii biznesowej,
- 52 proc. podmiotów posiada scentralizowany system monitorowania w postaci Security Operations Center (SOC),
- 55 proc. przedsiębiorstw deklaruje stosowanie podstawowych form ochrony, takich jak klasyczny program antywirusowy czy firewall,
- Zaledwie 13 proc. organizacji wdrożyło zautomatyzowane mechanizmy bezpieczeństwa wykorzystujące sztuczną inteligencję.
Ekspert Polcom przypomina jednak, że same technologie nie rozwiążą problemu, jeśli zabraknie odpowiednich procedur wewnętrznych:
– AI po stronie biznesu i AI po stronie atakujących rozwijają się równolegle. Nie oznacza to jednak, że odpowiedzią jest wyłącznie wdrożenie kolejnego narzędzia wykorzystującego sztuczną inteligencję. Organizacja potrzebuje przede wszystkim spójnego procesu – monitoringu, analizy zdarzeń, procedur reakcji oraz przygotowania na sytuację, w której incydentu nie uda się całkowicie zatrzymać. Największym wyzwaniem nie jest dziś brak technologii, lecz sytuacja, gdy poszczególne elementy funkcjonują niezależnie od siebie. Cyberodporność zaczyna się od założenia, że nie każdy atak uda się zatrzymać i trzeba być przygotowanym także na jego skutki – podsumowuje Adam Pastuszka.
Szybki rozwój ataków ransomware doprowadził do sytuacji, w której wyzwania z zakresu cyberbezpieczeństwa przestały być wyłączną domeną działów IT. Skuteczny ataku wyłącza z użytku systemy sprzedażowe, produkcyjne czy magazynowe, co sprawia, że dbanie o ciągłość działania stało się priorytetem dla zarządów wszystkich większych firm w Polsce.
Źródło: informacja prasowa / Polcom

Tech-Room poleca
- Recenzja Tefal Clean It Hot & Cold – ciepła woda w walce z zabrudzeniami
- Gamingowy charakter w uniwersalnym wydaniu – recenzja GENESIS Nitro 570
- Test Acer Chromebook 315: Po co płacić za ciężki system, skoro i tak żyjemy w przeglądarce
- Recenzja HUAWEI WATCH 6 – klasa premium bez kompromisów?
- Słuchawki Sony WH-1000XM4C – recenzja
- Test Huawei Pura 90s Pro Max. Fotograficzna ekstraklasa
- Test HUAWEI WATCH D3. Ciśnieniomierz zamknięty w zegarku
- Test odkurzacza pionowego Shark PowerDetect Speed Luxe
- Recenzja Baseus Inspire XH1 – Sound by Bose, Dolby Audio i 100 godzin pracy
- Recenzja KRUPS Sensation Elite EA918G – 30 receptur, Cold Brew i kawa na wiele sposobów